CosmicSting eine Woche später: drei von vier Shops noch ungepatcht
Eine Woche nach dem Patch für CosmicSting waren laut Sansec rund 75 % der Magento-Shops nicht aktualisiert. Was inzwischen über die Lücke bekannt ist und was zu tun ist.
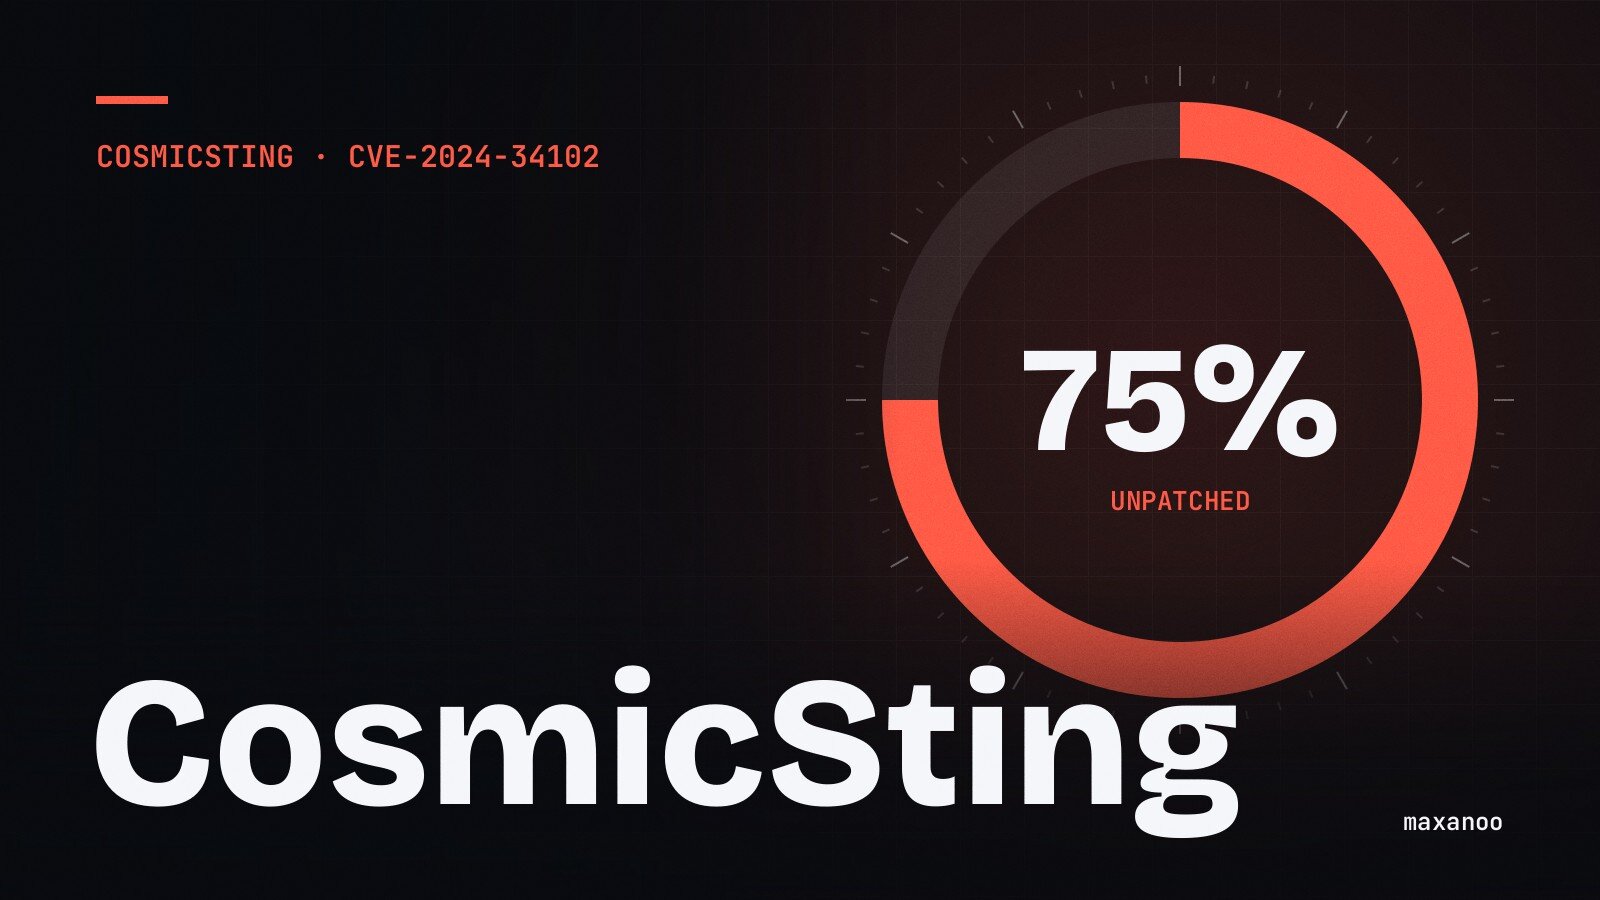
Eine Woche nach dem Sicherheitsupdate vom 11. Juni 2024 hatten laut Sansec rund 75 % der Magento- und Adobe-Commerce-Shops den Patch gegen CosmicSting noch nicht eingespielt (Stand 18. Juni).
Was inzwischen bekannt ist
Über die Lücke können Angreifer Dateien vom Server lesen, auch die Konfigurationsdatei app/etc/env.php. Darin steht der Verschlüsselungsschlüssel des Shops. Mit diesem Schlüssel lässt sich ein gültiges Token für die Admin-API erzeugen, unabhängig von der Serverkonfiguration. Wer dieses Token hat, kann über die API Bestellungen und Kundendaten lesen und Inhalte ändern, zum Beispiel einen CMS-Block mit Schadcode, der dann auf jeder Seite ausgeliefert wird.
Wie viele Shops bereits betroffen sind, lässt sich noch nicht sagen. Da die Lücke ohne Anmeldung ausnutzbar ist und Details öffentlich sind, ist mit automatisierten Angriffen zu rechnen.
Was Sie tun sollten
- Auf eine Version aktualisieren, die die Lücke schließt (2.4.7-p1, 2.4.6-p6, 2.4.5-p8 oder 2.4.4-p9), oder den isolierten Patch von Adobe einspielen.
- Wenn das Update später als ein, zwei Tage nach dem 11. Juni kam: Verschlüsselungsschlüssel erneuern, Admin-Passwörter zurücksetzen, unbekannte Integrationen und Admin-Konten löschen.
- Erweiterungen und Theme aktuell halten, damit das nächste Sicherheitsupdate nicht an Abhängigkeiten scheitert.
Kann ein Shop nicht sofort aktualisiert werden, gibt es eine Notlösung, die die bekannten automatisierten Angriffe blockiert. Sie verschafft Zeit, ersetzt das Update aber nicht. Wenn Sie Hilfe brauchen, schreiben Sie mir über das Kontaktformular oder an kontakt@maxanoo.com.
Quelle: Sansec: CosmicSting. Stand: 25. Juni 2024.