Tag
Sicherheit
-
PHP: zwei kritische Sicherheitslücken, Updates seit 21. Oktober 2026
PHP hat am 21. Oktober 2026 zwei kritische Lücken geschlossen (CVE-2026-109618, CVE-2026-109619). Welche Versionen die Fixes enthalten und was Magento-Shops jetzt tun sollten.
-
PolyShell: Datei-Upload-Lücke in Magento 2 wird massenhaft ausgenutzt
Über PolyShell können Angreifer ohne Anmeldung Dateien in Magento-Shops hochladen. Was betroffen ist, wie Sie Ihren Shop prüfen und welche Updates die Lücke schließen.
-
Red-Hat-Vorfall: was er für Magento-Shops bedeutet
Angreifer haben 2025 eine GitLab-Instanz von Red Hat Consulting kompromittiert. Was bestätigt ist, was nicht, und welche Vorsichtsmaßnahmen für Magento-Shops sinnvoll sind.
-
SessionReaper (CVE-2025-54236): kritische Lücke in Magento 2
SessionReaper ist eine kritische Lücke in der REST-API von Magento 2 und Adobe Commerce. Was sie ermöglicht, welcher Patch sie schließt und was Sie nach einem späten Patch prüfen sollten.
-
Magento 2.4.6-p7 und 2.4.7-p2: Sicherheitsupdate vom August 2024
Mit APSB24-61 hat Adobe im August 2024 mehrere kritische Lücken in Magento 2 geschlossen. Betroffene Versionen, die passenden Updates und ein isolierter Patch für Apache-Server.
-
CosmicSting: drei bis fünf Angriffe pro Stunde
Sansec meldet für CosmicSting (CVE-2024-34102) laufende Angriffe auf Magento-Shops. Wie die Angriffe ablaufen, woran man sie erkennt und welche Schritte nötig sind.
-
Polyfill.io: Supply-Chain-Angriff auf über 100.000 Websites
Über cdn.polyfill.io wurde im Juni 2024 Schadcode an Besucher von über 100.000 Websites ausgeliefert. Was passiert ist und wie Sie Shop und Website darauf prüfen.
-
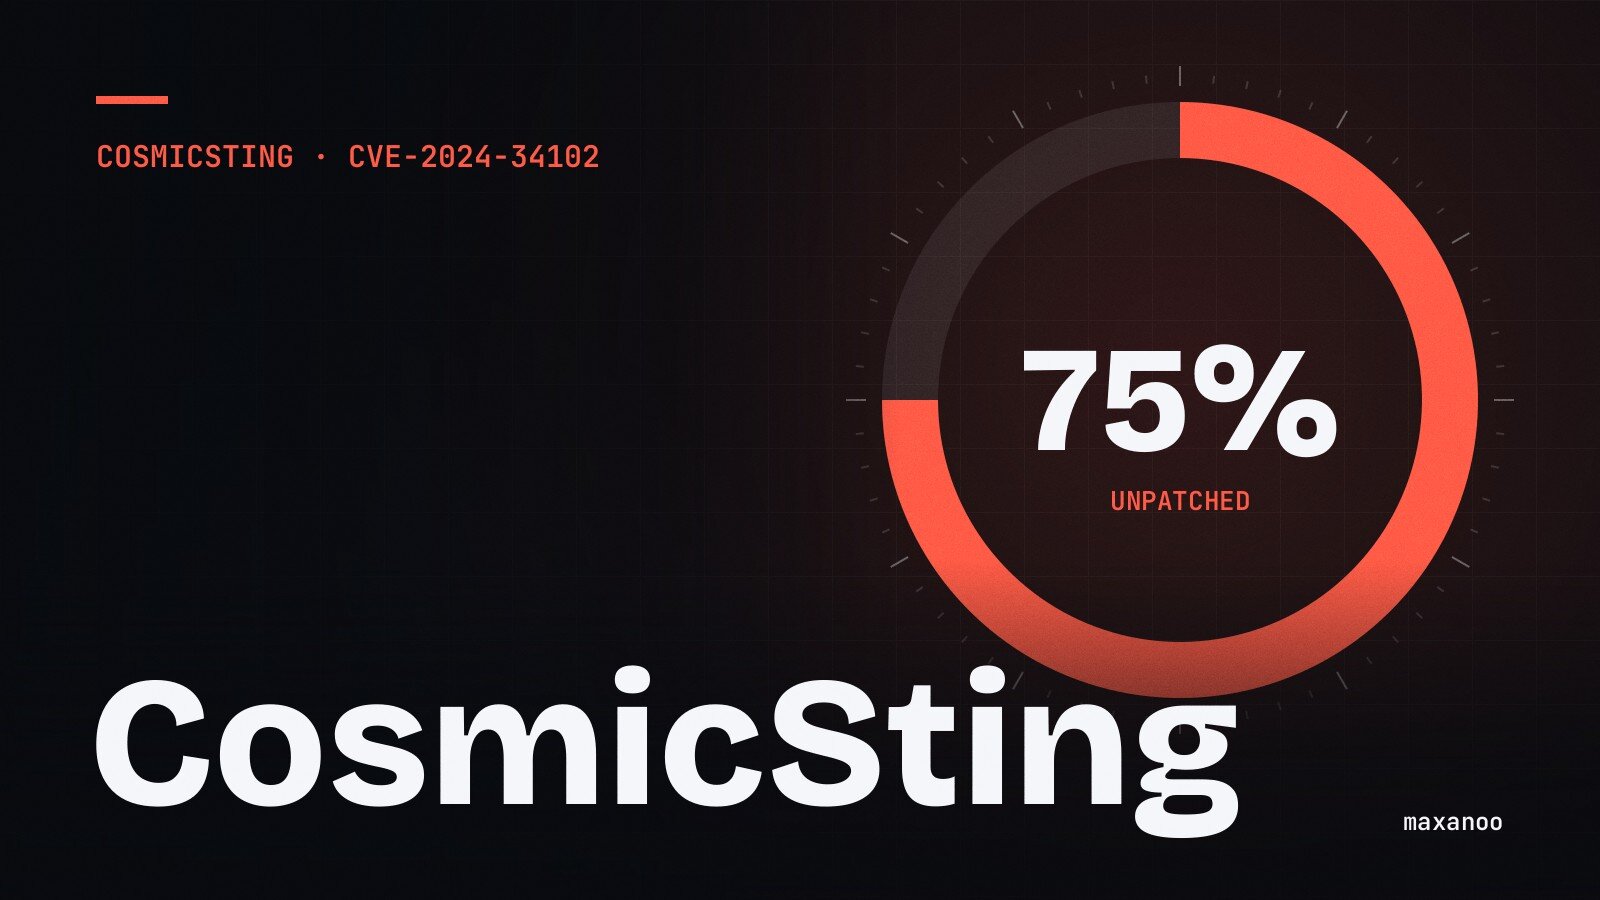
CosmicSting eine Woche später: drei von vier Shops noch ungepatcht
Eine Woche nach dem Patch für CosmicSting waren laut Sansec rund 75 % der Magento-Shops nicht aktualisiert. Was inzwischen über die Lücke bekannt ist und was zu tun ist.
-
Magento 2.4.6-p6 und 2.4.7-p1: Sicherheitsupdates vom Juni 2024
Magento 2.4.6-p6 und 2.4.7-p1 schließen unter anderem CosmicSting. Was in den Patch-Releases steckt, für wen welches Update gilt und wie man es sicher einspielt.
-
CosmicSting (CVE-2024-34102): kritische Lücke in Magento 2
CosmicSting ist eine kritische XXE-Lücke in Magento 2 und Adobe Commerce. Welche Versionen betroffen sind, welche Updates sie schließen und was Sie nach dem Update tun sollten.